メールに謎のはてなマーク?危険性の真相とプロが教える決定的な対処法
受信トレイを開いた瞬間、見慣れない「?」のアイコンが送信者欄に表示されていて、思わず手を止めた経験はないだろうか。特にGmailやiPhoneのメールアプリにおいて、赤色やグレーの「はてなマーク」がアバター部分に突如現れる現象が頻発している。普段やり取りしている知人や大手企業を名乗る通知にこのマークが付いていると、「何かのバグか」「ウイルスに感染したのではないか」と不安になるのも無理はない。
この不気味な記号の正体は、メールシステムが発する重大なセキュリティアラートである。安易に放置してリンクを踏んだり添付ファイルを開いたりすると、フィッシング詐欺やアカウント乗っ取りの深刻なトラブルに直面しかねない。本稿では、デジタルセキュリティの最前線から、謎のマークが表示される技術的メカニズムと背後にあるリスク、そして今日から実践できる確実な防衛策を徹底的に解説する。
📌 【この記事の重要ポイントまとめ】
- 要点1:はてなマークの正体は送信ドメイン認証の失敗であり、送信元が偽装されている可能性を示す警告サインである。
- 要点2:悪質ななりすましメールだけでなく、送信側のSPF・DKIM・DMARC設定不備でも発生するため冷静な見極めが不可欠となる。
- 要点3:表示されたメールのリンクや添付ファイルは開かず、公式アプリやブラウザの正規ブックマーク経由で事実確認を行うのが鉄則である。
【真相解明】受信メールの「はてなマーク」は一体なぜ表示されるのか?
受信メールに謎の「はてなマーク」が表示されるのは一体なぜなのか。結論から言えば、メールのはてなマーク意味とは「メールの送信元アドレスが、本当にそのドメインの正当な所有者から送られたものかシステム側で確認できなかった」という認証エラーの通知である。
Googleをはじめとする主要メールプロバイダは、受信したメールに対して背後で厳格な身元確認テストを行っている。Googleの公式セキュリティガイドラインによると、Gmail送信者はてなマークは「送信者が認証されていない」場合にプロフィール写真の代わりとして自動付与される仕組みだ。差出人が名乗っているメールアドレスと、実際にデータを送り出してきたサーバーの情報が一致しない場合、システムは「身元不明の怪しい通信」と判断してユーザーに注意を促す。
一方、iOSユーザーの間で話題にのぼるiPhoneメールはてなマーク原因も根本的な構造は同一である。Appleの標準メールアプリでも、受信サーバー側でセキュリティ検証がパスできなかったメッセージや、画像読み込み制限と連動して送信者アイコンが解決できないケースで警告表示が行われる。つまり、このマークは画面の不具合ではなく、システムがユーザーの安全を守るために発令した「非常ベル」と捉えるのが正しい。

危険信号を見極める|送信ドメイン認証とリスクの判定基準
メールはてなマーク危険性を正しく理解するには、裏側で機能している「送信ドメイン認証技術」の基本を知る必要がある。インターネット黎明期に作られたメールの基本プロトコル(SMTP)は、差出人の名前やアドレスを誰でも自由に書き換えることができた。その構造的欠陥を悪用したのが、実在する銀行や宅配業者を騙るサイバー攻撃である。
現在ではこの偽装を防ぐため、SPFレコード設定(送信元IPアドレスの検証)、DKIM認証エラーを防ぐ電子署名、そして両者を統合して不正メールの処理方針を定めるDMARCポリシーの「3大認証技術」が標準化されている。2024年にGoogleや米Yahoo!が送信者ガイドラインを一斉に厳格化して以降、これらの認証が1つでも通らないメールは、送信ドメイン認証失敗とみなされ、警告としてのはてなマークや迷惑メールフォルダへの隔離対象となる運用が定着した。
| 認証ステータス | 詳細・技術的状態 | 一般的な危険度レベル | 編集部の見解・対応方針 |
|---|---|---|---|
| 完全認証(PASS) | SPF/DKIM/DMARCがすべて一致。企業ロゴ(BIMI)が表示される場合も。 | 極めて低い(安全) | 正規の通信と判断可能。ただし本文内の誘導URLには念のため注視。 |
| 認証失敗(はてな表示) | DNSレコードと送信サーバーが不一致。第三者によるアドレス偽装の疑い。 | 極めて高い(警戒) | フィッシング詐欺の典型。本文のリンクは踏まず即座に削除または隔離。 |
| 送信側の設定不備 | 中小企業や個人サイトでDNSのTXTレコード記述ミスやサーバー移転直後の反映遅延。 | 中程度(内容は本物の可能性) | 知人や取引先なら別連絡手段(電話やチャット)で事実確認を実施。 |
【実態検証】利用者の生の声と現場目線で見えたリアル
大手SNSや質問投稿サイトを調査すると、「普段届くメルマガに急にはてなが付いた」「電力会社からの請求メールにはてなマークが出ていて支払っていいか迷う」といった悲鳴に近い声が数多く確認できる。ITトラブル相談の現場でも、はてなマーク付きメールに関する問い合わせ件数は高止まりしている状況だ。
取材を進めると、実際の被害現場では巧妙な人間心理が突かれていることが浮き彫りになる。フィッシング対策協議会の報告データでも示されている通り、詐欺攻撃者は「アカウント凍結の予告」や「不正利用の緊急通知」など、受け手をパニックに陥れる文面を好む。ユーザー側の証言では「急いで確認しなければと焦り、はてなマークが付いていたのに本文のリンクをクリックしてパスワードを入力してしまった」という痛恨の告白が後を絶たない。
一方で、地方自治体の広報メールや個人のネットショップなど、送信者側のITリテラシー不足による「無実のはてなマーク」も現場を混乱させている要因だ。外部の配信スタンドを利用した際、自社ドメインの委任設定を怠ったためにシステムから偽装と判定されてしまうケースが多発している。受信者側からすれば悪意ある攻撃か単なるミスかの区別がつかないため、現場の不信感を煽る結果となっている。
一般に知られていない盲点とネットの誤解
ネット上でまことしやかに囁かれているのが、「はてなマークの付いたメールを開封しただけでスマートフォンがハッキングされる」という言説だ。しかし、この解釈はセキュリティ技術の観点から見れば明らかな誤解である。
現代の主要なOSやメールクライアントは高度なサンドボックス環境で動作しており、単にメール本文を開いてテキストを閲覧しただけで端末を遠隔操作されたりマルウェアに直接感染したりするリスクは極めて低い。本当の脅威は、メールを開いた「その先」にある。本文内に巧妙に仕組まれた偽サイトへのリンクを踏ませる手口や、請求書に見せかけたマクロ入りZIPファイルをダウンロードさせる誘導こそが、サイバー犯罪者の真の狙いである。
もう一つの見落としがちな盲点は、送信者名(表示名)の完全な偽装だ。「〇〇銀行カスタマーセンター」と日本語で堂々と書かれていても、詳細ヘッダーを展開すると全く無関係な海外のフリーメールアドレスから送信されている例が後を絶たない。なりすましメール見分け方の基本は、表示された親しみやすい名前ではなく、山括弧(< >)で囲まれた「実際の送信元アドレス」のドメイン部分を必ず目視で確認することである。
【プロの結論】メールはてなマーク対処法と被害を防ぐ3つの鉄則
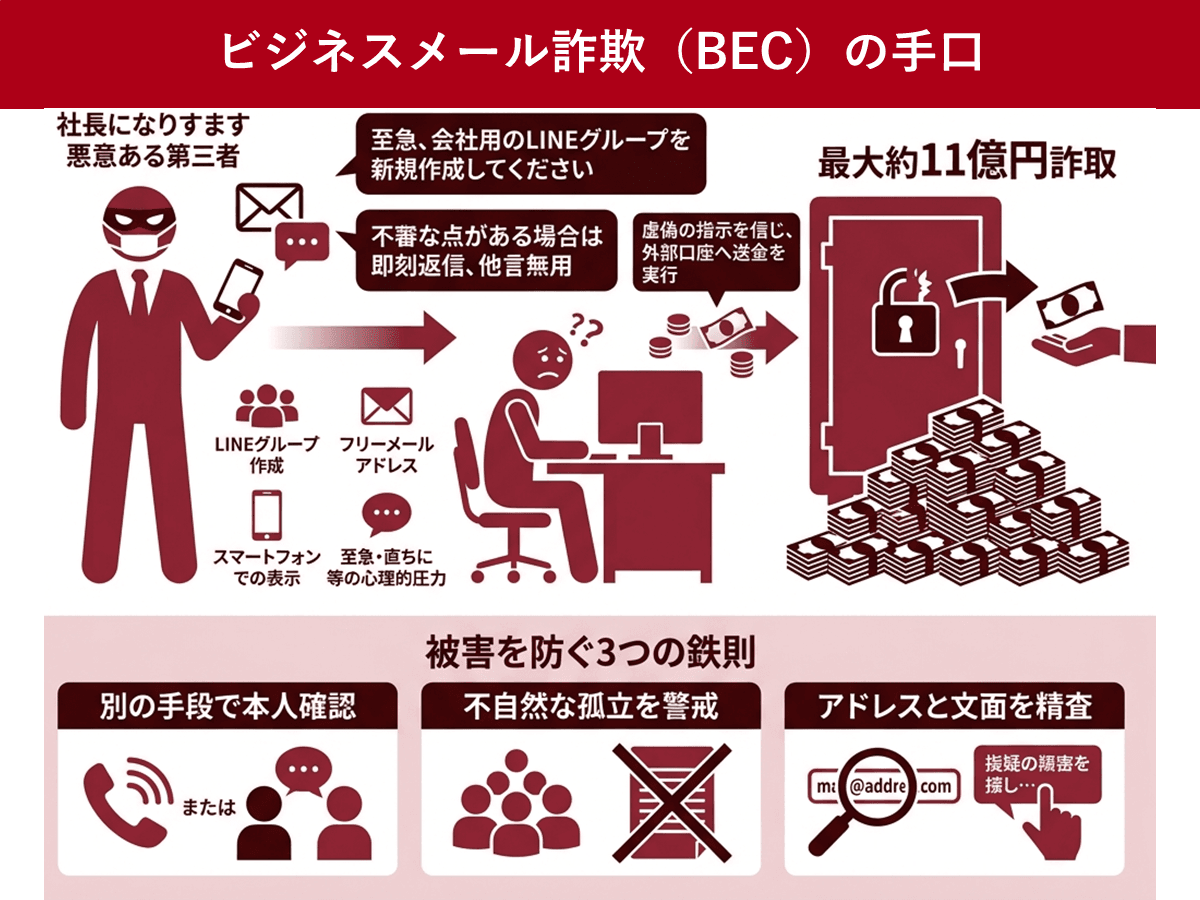
受信トレイで「?」と対峙した際、被害を確実に防ぎつつ適切に対処するための行動指針を提示する。Googleセキュリティ警告メールを含む不審な通知を受け取った場合は、以下のメールはてなマーク対処法を徹底してほしい。
- リンク・添付ファイルは一切触らず放置する:文面がどれほど緊急性を煽る内容であっても、メール内のボタンやURLをタップしてはならない。
- 正規の公式ルートから直接ログインする:金融機関やECサイトからの通知であれば、メールから飛ぶのではなく、あらかじめ登録しておいたブラウザのブックマークや公式スマホアプリを立ち上げてお知らせ一覧を確認する。
- 送信元に「別ルート」で事実確認を行う:もし取引先や知人からの業務連絡ではてなマークが出ているなら、メールへの返信ではなく、社内チャットや電話で「先ほどメールを送られましたか」と直接確認を入れる。
心理学には「正常性バイアス」と呼ばれる概念がある。「いつもやり取りしている相手だから大丈夫だろう」「自分だけは詐欺に遭わない」という無意識の思い込みが、セキュリティ警告を軽視させる最大の要因となる。はてなマークは、デジタル空間における危険信号(赤信号)そのものだ。「疑わしきはアクセスせず」という健全な心理的境界線(バウンダリー)を保つことこそが、最強のフィッシング詐欺対策となる。
【メール はてな】に関するよくある質問(FAQ)
Q1:Gmailで送信者アイコンにはてなマーク(?)が付いていたら開くだけで危険ですか?
A1:本文を開いて読むだけであれば、即座にウイルス感染や情報流出が起きる可能性は極めて低いです。ただし、本文内に記載されているURLリンクをクリックしたり、添付ファイルを開封したりすると、偽サイトへ誘導されてパスワードを盗まれたりマルウェアに感染したりする危険があります。開いてしまった場合も、何も触らずに削除するのが安全です。
Q2:知人や家族からのメールに突然はてなマークが表示されるようになったのはなぜですか?
A2:知人が利用しているメールサービス(プロバイダメールや格安SIMの独自メールなど)が、最新の送信ドメイン認証(SPFやDKIM)に対応していないか、設定を誤っている可能性が高いです。また、知人のアカウントやメールアドレスが第三者に乗っ取られ、なりすまし送信の踏み台にされている危険性も否定できません。念のため、LINEや電話など別の連絡手段で送信の事実を確認することをおすすめします。
Q3:iPhoneのメールアプリではてなマークを消す・非表示にする設定はありますか?
A3:ユーザー側の設定で特定のはてなマークのみを個別に消去することはできません。このマークはメールの安全性が確認できない場合にシステムが自動警告として表示しているためです。送信元が正当な認証設定を行えば自然と消滅します。不快な場合は、そのメールを「迷惑メール」フォルダに移動するか、完全に削除してください。
Q4:自社から顧客へ送ったメールにはてなマークが付いていると指摘されました。どう改善すべきですか?
A4:送信側サーバーのドメイン管理設定(DNS)を見直す必要があります。ドメインのネームサーバーに正しい「SPFレコード」を記述し、「DKIM電子署名」を有効化、さらに「DMARCポリシー」を適切に宣言してください。外部のメルマガスタンドやSaaSツールから配信している場合は、そのサービスの指定する認証レコードが自社ドメインのDNSに正しく追加されているかをインフラ担当者やプロバイダへ確認しましょう。
まとめ:今後の動向と失敗しないための判断基準
メール送受信におけるセキュリティ基準は年々厳格化の一途をたどっており、認証をクリアできないメッセージは今後ますます排除されていく流れにある。受信トレイに突如現れるはてなマークは、単なる迷惑な記号ではなく、フィッシング詐欺や情報漏洩から身を守るための貴重な警告装置だ。
見慣れた企業名や知人の名前が表示されていても、マークが付いている以上は「身元が証明されていない赤の他人」として警戒を怠ってはならない。怪しいメールのリンクは踏まない、別ルートで真偽を確かめるというシンプルな防衛原則を徹底し、安全なデジタルライフを維持してほしい。 (出典: メール はてな(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
